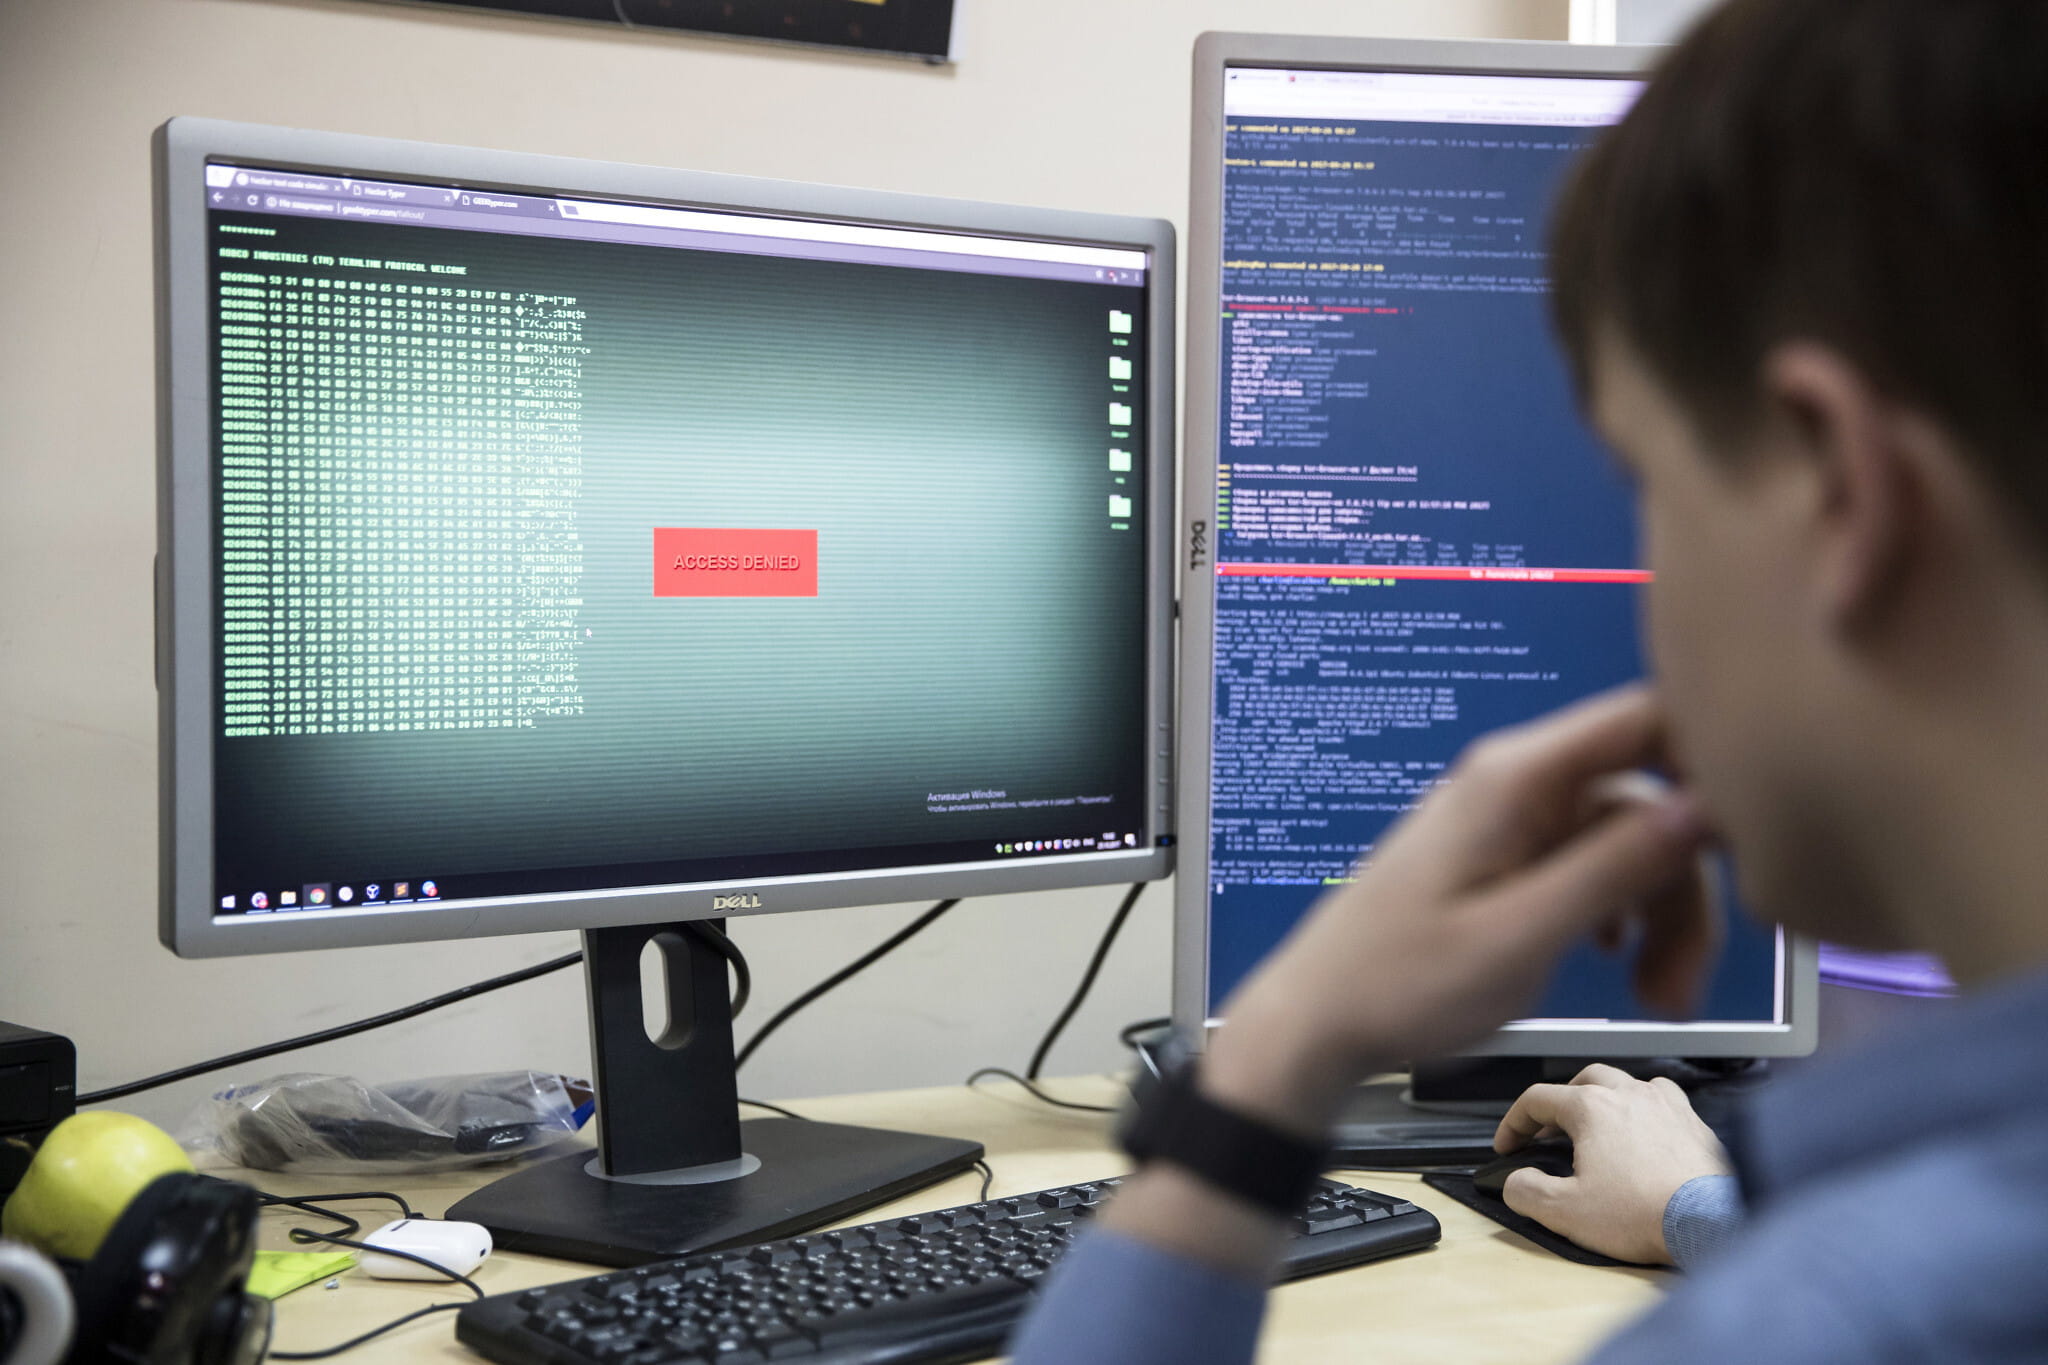
BOSTON (AP) – Los sitios web de los ministerios de Defensa, Asuntos Exteriores y del Interior de Ucrania eran inaccesibles o se cargaban con extrema lentitud el jueves por la mañana tras una castigadora ola de ataques de denegación de servicio distribuidos mientras Rusia atacaba a su vecino, con explosiones que sacudieron la capital de Kiev y otras ciudades importantes.
Además de los ataques de denegación de servicio del miércoles, los investigadores de ciberseguridad dijeron que atacantes no identificados habían infectado cientos de ordenadores con malware destructivo, algunos en las vecinas Letonia y Lituania.
Cuando se le preguntó si los ataques de denegación de servicio continuaban el jueves por la mañana, el alto funcionario de ciberdefensa ucraniano Victor Zhora no respondió. “¿Hablas en serio?”, escribió. “Hay misiles balísticos aquí”.
“Esto es terrible. Necesitamos que el mundo lo detenga. Inmediatamente”, dijo Zhora sobre la ofensiva que el presidente ruso Vladimir Putin anunció en las horas previas al amanecer.
Hace tiempo que las autoridades esperan que los ciberataques precedan y acompañen cualquier incursión militar rusa. La combinación de ataques DDoS, que bombardean sitios web con tráfico basura para hacerlos inaccesibles, y las infecciones de malware se ajustaron al libro de jugadas de Rusia de casar las operaciones cibernéticas con la agresión en el mundo real.
Los laboratorios de investigación de ESET dijeron que detectaron el miércoles un malware de borrado de datos nunca antes visto en “cientos de máquinas en el país”. No estaba claro el número de redes afectadas.
“En cuanto a si el malware tuvo éxito en su capacidad de borrado, suponemos que efectivamente fue así y las máquinas afectadas fueron borradas”, dijo el jefe de investigación de ESET, Jean-Ian Boutin. No quiso nombrar los objetivos, pero dijo que eran “grandes organizaciones”.
ESET no pudo decir quién era el responsable.
Symantec Threat Intelligence detectó tres organizaciones afectadas por el malware wiper: contratistas del gobierno ucraniano en Letonia y Lituania y una institución financiera en Ucrania, dijo Vikram Thakur, su director técnico. Ambos países son miembros de la OTAN.
“Los atacantes han ido a por estos objetivos sin importarles mucho dónde puedan estar ubicados físicamente”, dijo.
Los tres tenían “una estrecha afiliación con el gobierno de Ucrania”, dijo Thakur, diciendo que Symantec creía que los ataques eran “altamente dirigidos”. Dijo que unos 50 ordenadores de la entidad financiera se vieron afectados, algunos con datos borrados.
Cuando se le preguntó por el ataque del wiper el miércoles, Zhora no hizo ningún comentario.
Boutin dijo que la marca de tiempo del malware indicaba que fue creado a finales de diciembre.
“Es probable que Rusia haya estado planificando esto durante meses, por lo que es difícil decir cuántas organizaciones o agencias han sido atacadas en preparación de estos ataques”, dijo Chester Wisniewski, investigador principal de la empresa de ciberseguridad Sophos.
Supuso que el Kremlin pretendía con el malware “enviar el mensaje de que han comprometido una cantidad significativa de la infraestructura ucraniana y estos son sólo pequeños bocados para mostrar lo ubicua que es su penetración”.
La noticia del wiper se produce después de un ataque a mediados de enero que las autoridades ucranianas atribuyeron a Rusia, en el que se utilizó la desfiguración de unos 70 sitios web del gobierno para enmascarar las intrusiones en las redes gubernamentales en las que al menos dos servidores resultaron dañados con el malware wiper disfrazado de ransomware.
Los ciberataques han sido una herramienta clave de la agresión rusa en Ucrania desde antes de 2014, cuando el Kremlin se anexionó Crimea y los hackers intentaron frustrar las elecciones. También se utilizaron contra Estonia en 2007 y Georgia en 2008. Su intención puede ser sembrar el pánico, confundir y distraer.
Los ataques de denegación de servicio distribuidos son de los menos impactantes porque no implican una intrusión en la red. Este tipo de ataques bombardean los sitios web con tráfico basura para que sean inaccesibles.
Entre los objetivos de los ataques DDoS del miércoles figuran los ministerios de Defensa y Asuntos Exteriores, el Consejo de Ministros y el Privatbank, el mayor banco comercial del país. Muchos de los mismos sitios se vieron igualmente afectados el 13 y 14 de febrero por ataques DDoS que los gobiernos de Estados Unidos y Reino Unido atribuyeron rápidamente a la agencia de inteligencia militar rusa GRU.
Los ataques DDoS del miércoles parecieron menos impactantes que la anterior embestida -los sitios objetivo volvieron a ser accesibles pronto-, ya que los equipos de respuesta de emergencia los redujeron. La oficina de Zhora, la agencia ucraniana de protección de la información, dijo que los equipos de respuesta cambiaron de proveedor de servicios de protección DDoS.
Doug Madory, director de análisis de internet de la empresa de gestión de redes Kentik Inc, registró dos oleadas de ataques de más de una hora de duración cada una.
Un portavoz de Cloudflare, con sede en California, que proporciona servicios a algunos de los sitios atacados, dijo el miércoles que los ataques DDoS en Ucrania habían sido hasta entonces esporádicos pero que habían aumentado en el último mes, pero “relativamente modestos en comparación con los grandes ataques DDoS que hemos manejado en el pasado.”
Occidente culpa al GRU de Rusia de algunos de los ciberataques más dañinos de los que se tiene constancia, incluyendo un par en 2015 y 2016 que dejaron fuera de servicio brevemente partes de la red eléctrica de Ucrania y el virus “wiper” NotPetya de 2017, que causó más de 10.000 millones de dólares de daños a nivel mundial al infectar a empresas que hacen negocios en Ucrania con un malware sembrado a través de una actualización de software de preparación de impuestos.
El malware wiper detectado en Ucrania este año se ha activado hasta ahora manualmente, a diferencia de un gusano como NotPetya, que puede propagarse sin control a través de las fronteras.