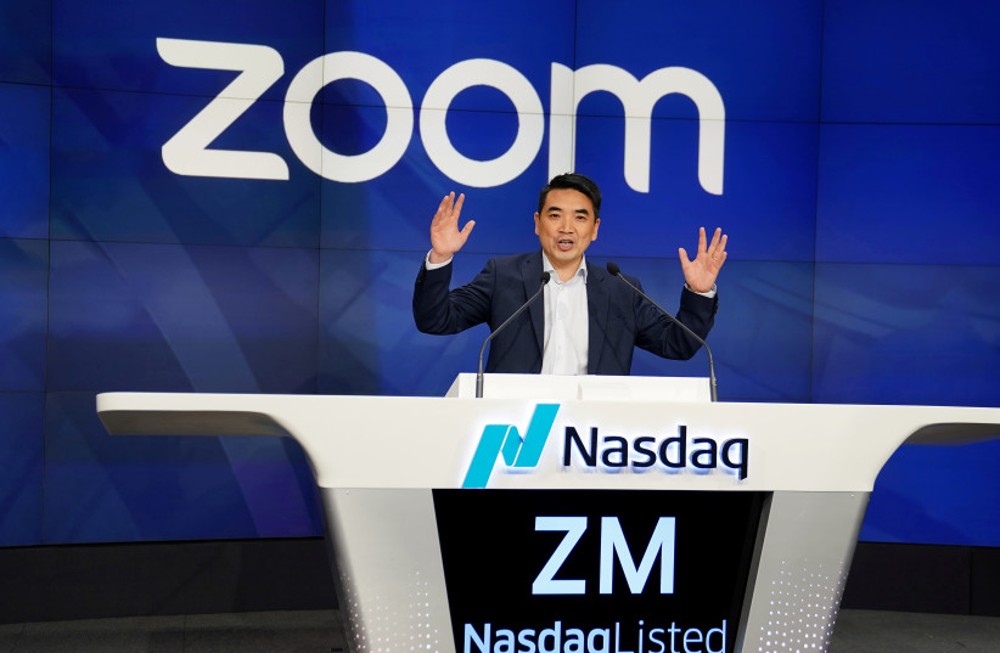
Investigadores israelíes de la empresa Check Point descubrieron y arreglaron una vulnerabilidad desconocida del programa que hasta entonces que permitía a los ciberdelincuentes aprovecharse de los usuarios del popular servicio de videoconferencia Zoom, que ha ganado muchos usuarios a la luz de la pandemia de coronavirus, según un comunicado de prensa de la empresa el jueves.
Desde el inicio de la pandemia, Zoom ha pasado de 10 millones de usuarios medios en diciembre del 2019 a 300 millones en abril del 2020, sirviendo como un medio importante para la celebración de reuniones gubernamentales y empresariales de alto nivel, clases en universidades y escuelas y reuniones familiares, incitando a los ciberdelincuentes a registrar más dominios con el nombre “Zoom”, lo que puede engañar a la gente para que revele información personal en estos sitios web falsos.
En enero del 2020, Check Point descubrió una vulnerabilidad que permitiría a los piratas informáticos identificar y participar en reuniones activas, dejando vulnerables los secretos comerciales y más, lo que llevó a Zoom a cerrar el punto de acceso.
El método central que permitió a los ciberdelincuentes piratear Zoom fue un fallo asociado a la opción Vanity URL, que daba a los usuarios la opción de poner sus sitios web personales en Zoom, con lo que un atacante podía haber intentado hacerse pasar por el enlace Vanity URL de una organización, y posteriormente enviar invitaciones a otros usuarios con el fin de robar cuentas.
Como se señala en el informe de Check Point, “La cuestión de la seguridad se centra en las funcionalidades de los subdominios descritos anteriormente. Existen varias formas de entrar en una reunión que contiene un subdominio, entre ellas el uso de un enlace directo al subdominio que contiene el ID de la reunión o el uso de la interfaz web personalizada del subdominio de la organización”.
Entre los submétodos adicionales se incluye la capacidad de enlace directo, en la que un atacante, al iniciar una reunión, puede cambiar la URL del enlace de invitación para incluir cualquier subdominio (sitio web) registrado. Esto significa que un usuario no se habría enterado, o sin comprobar la dirección específica, lo que le habría llevado a convertirse en víctima del phishing.
Del mismo modo, “otra forma de entrar en una reunión es con la interfaz web de sub-dominio dedicada de la organización”, informó Check Point en el comunicado de prensa.
En este caso, “un usuario puede introducir cualquier identificación de reunión en esta pantalla, tanto si fue programada originalmente por el empleado de la organización como si no, y unirse a la sesión de Zoom correspondiente”. Un atacante podría haber invitado a la víctima a unirse a la sesión a través del sitio web dedicado, y la víctima no habría tenido forma de saber que la invitación no provenía realmente de la organización legítima.
“Por ejemplo, un atacante podría haberse presentado como empleado legítimo de la empresa, enviando una invitación desde la URL de la Vanidad de una organización a los clientes relevantes para ganar credibilidad. Esta actividad podría haberse aprovechado para robar credenciales e información confidencial, así como otras acciones de fraude”, declaró Check Point.
La información sobre la vulnerabilidad de Zoom fue compartida por Check Point como parte de la cooperación entre las dos compañías.