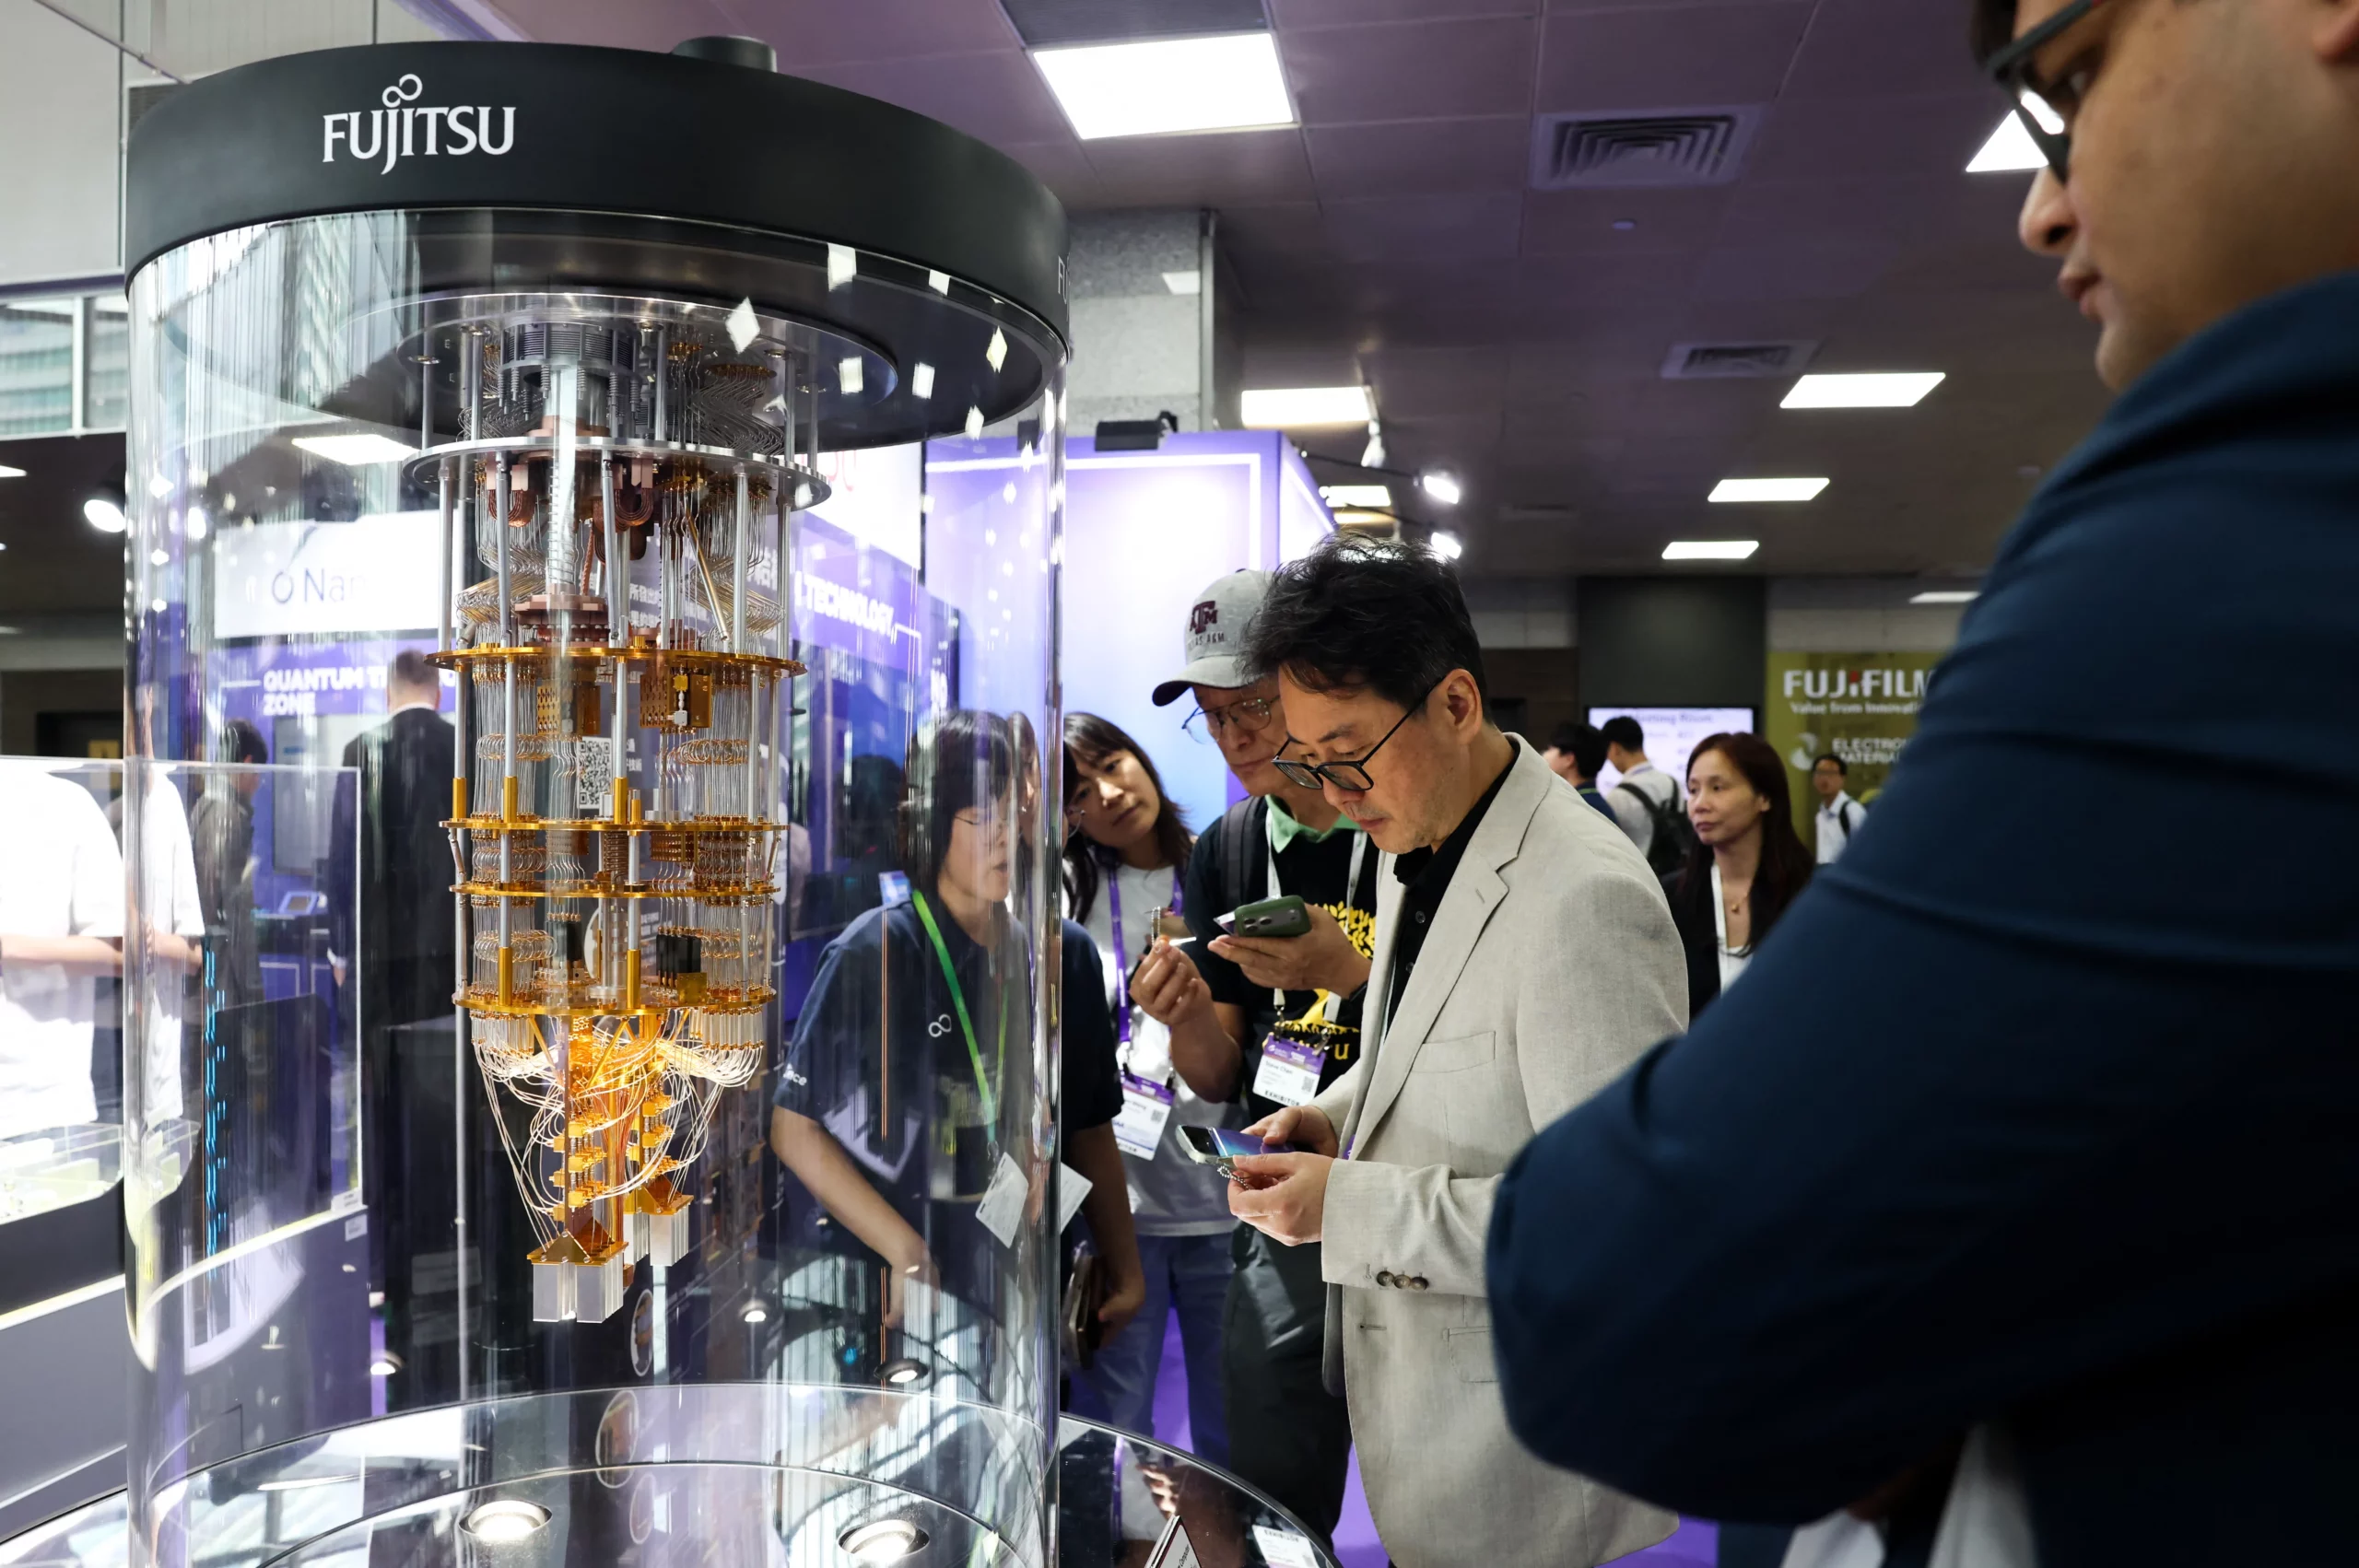
HSBC, JPMorgan Chase y Google ya han llevado la seguridad poscuántica a pruebas concretas. HSBC ensayó tecnología resistente a futuros ataques cuánticos en operaciones con oro físico tokenizado. JPMorgan Chase desarrolla capacidades de firma digital para contratos, autenticación de transacciones, prevención de fraude y acceso a información financiera confidencial. Google, por su parte, incorporó firmas digitales poscuánticas a Cloud KMS.
El cambio responde al riesgo de que computadoras cuánticas suficientemente potentes lleguen a quebrar sistemas de criptografía de clave pública que hoy protegen firmas digitales, comunicaciones cifradas, identidades y transacciones financieras. La transición no consiste en sustituir un único componente. Bancos, custodios, empresas de pagos, proveedores de nube y plataformas de activos digitales dependen de criptografía distribuida por numerosos sistemas y procesos.
El Instituto Nacional de Estándares y Tecnología de Estados Unidos, NIST, ha evaluado y estandarizado algoritmos criptográficos poscuánticos destinados a resistir futuros ataques de computadoras cuánticas. Esos estándares ofrecen una referencia para que instituciones y proveedores comiencen pruebas e implantaciones, pero no resuelven por sí solos los problemas operativos de una migración.
Entre las tareas iniciales figura identificar dónde se usa criptografía dentro de cada organización. Ese inventario incluye firmas, cifrado, gestión de claves, autenticación, servicios en la nube, dependencias de proveedores, sistemas de custodia, herramientas internas y plataformas heredadas. El objetivo es distinguir qué sistemas dependen de algoritmos vulnerables, qué claves protegen activos o datos sensibles y qué componentes requieren cambios arquitectónicos más profundos.
La dificultad aumenta en infraestructuras que usan computación multipartita, o MPC, para dividir claves entre varias partes o sistemas. En esos entornos, las instituciones deben comprobar cómo afectan las firmas poscuánticas al tamaño de las transacciones, al rendimiento, a la custodia y a los flujos de aprobación distribuida. El texto sostiene que estas respuestas solo pueden obtenerse mediante pilotos, integración, análisis de fallos y pruebas prácticas.
La migración también exige auditorías, comprobaciones de compatibilidad, coordinación con proveedores, aprobaciones internas y, en ciertos casos, modificaciones de la infraestructura central. Una vía prevista consiste en mantener durante un periodo sistemas clásicos y poscuánticos en paralelo para probar las nuevas protecciones sin retirar de inmediato los mecanismos actuales.
Jay Prakash, fundador y director ejecutivo de Silence Laboratories, plantea que empezar antes permite distribuir el trabajo, adquirir experiencia interna y evitar decisiones apresuradas cuando la transición cobre mayor urgencia. También considera que la preparación poscuántica pasará a formar parte de la evaluación comercial y regulatoria de proveedores que gestionan identidad, custodia, comunicaciones, aprobaciones y protección de datos.
La tesis central es que la seguridad poscuántica ya dejó de ser un asunto exclusivamente teórico para varias instituciones. Los estándares están en desarrollo y aún quedan preguntas de implementación, pero las pruebas actuales muestran que la migración criptográfica será prolongada y requerirá cambios en sistemas que sostienen operaciones financieras y digitales críticas.