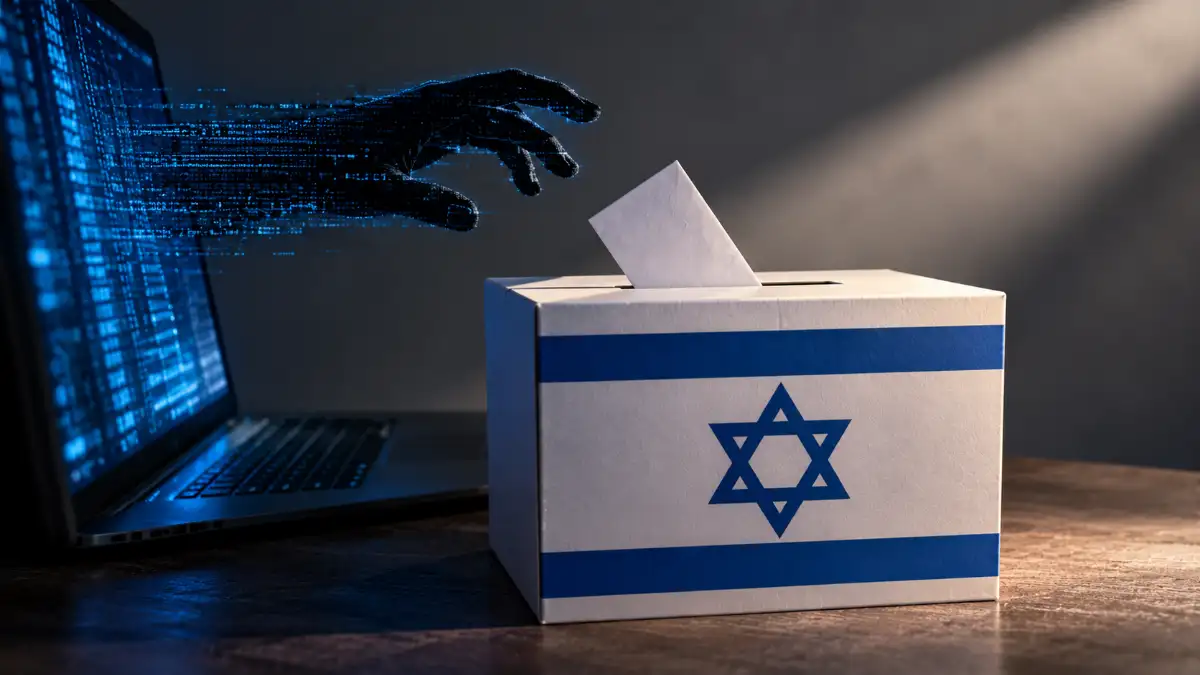
La proximidad de las elecciones a la Knéset ha coincidido con un fuerte aumento de los ciberataques contra organizaciones israelíes. Durante las primeras semanas de octubre se registró un promedio de 2.700 ataques semanales, un 55 % más que en el mismo período del año pasado, de acuerdo con un estudio de la empresa israelí de ciberseguridad Check Point Software Technologies.
La investigación también identifica preparativos de varios grupos de piratas informáticos para interrumpir el funcionamiento de sitios web israelíes el día de la votación mediante ataques de denegación de servicio (DoS). Entre los posibles objetivos que aparecen en planes discutidos en la web oscura figuran la Oficina del primer ministro, la Knéset, la Policía de Israel, el Ministerio de Exteriores y el Banco de Israel.
El incremento afecta especialmente a determinados sectores. Los organismos gubernamentales sufrieron una media de 2.700 ciberataques por semana, cifra que representa un crecimiento interanual del 82 %. En el sector de energía e infraestructuras, los intentos alcanzaron los 3.900 semanales, un 107 % más que un año antes.
Los votantes también se han convertido en destinatarios de campañas de suplantación de identidad. En los últimos dos meses se registraron más de 1.200 sitios web relacionados con las elecciones, y aproximadamente uno de cada 47 resulta sospechoso de tener fines maliciosos. Una de las campañas utilizó falsos mensajes de texto y correos electrónicos del “Servicio de Información al Votante” para solicitar a los ciudadanos que verificaran sus datos personales antes de los comicios.
Sivan Dror, directora de investigación y gestión de exposición de Check Point, advirtió que los períodos electorales ofrecen a los actores maliciosos una oportunidad para aprovechar la atención pública. Recomendó a las organizaciones reforzar la protección de sus sitios y cuentas oficiales, además de preparar una respuesta rápida ante incidentes.
Para los ciudadanos, Dror aconsejó recurrir únicamente a los canales electorales oficiales, evitar la introducción de credenciales personales mediante enlaces recibidos en mensajes que soliciten actualizar perfiles y comprobar la información antes de compartirla o proporcionar datos.