Una amenaza de bomba enviada mientras un avión comercial está en vuelo puede obligar a modificar su ruta antes de que las autoridades determinen si existe realmente un artefacto explosivo. La tripulación no puede inspeccionar completamente las bodegas de carga ni examinar todos los equipajes durante el trayecto. Si la información recibida requiere una intervención inmediata, el avión puede dirigirse hacia otro aeropuerto, donde los pasajeros desembarcan y los equipos especializados realizan las comprobaciones. La incertidumbre sobre la autenticidad del aviso forma parte del problema operativo: esperar a comprobarlo puede ser incompatible con las medidas de protección que exige una amenaza considerada creíble.
Durante la primera semana de noviembre de 2026, decenas de vuelos comerciales europeos quedaron afectados por mensajes que anunciaban explosivos a bordo. Los avisos llegaron a aeropuertos y operadores de distintos países, con especial concentración durante la mañana del jueves 5 de noviembre. Uno de los correos enviados a Roma identificaba dos vuelos que se dirigían a la capital italiana desde Helsinki y Dublín. El mensaje amenazaba con una explosión dentro de sesenta minutos y estaba firmado por supuestos integrantes de un movimiento denominado “Estado masculino”. Los aviones mencionados pertenecían a Finnair y Aer Lingus.
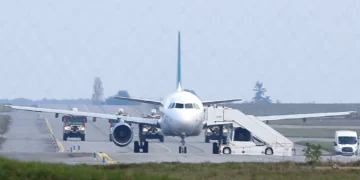
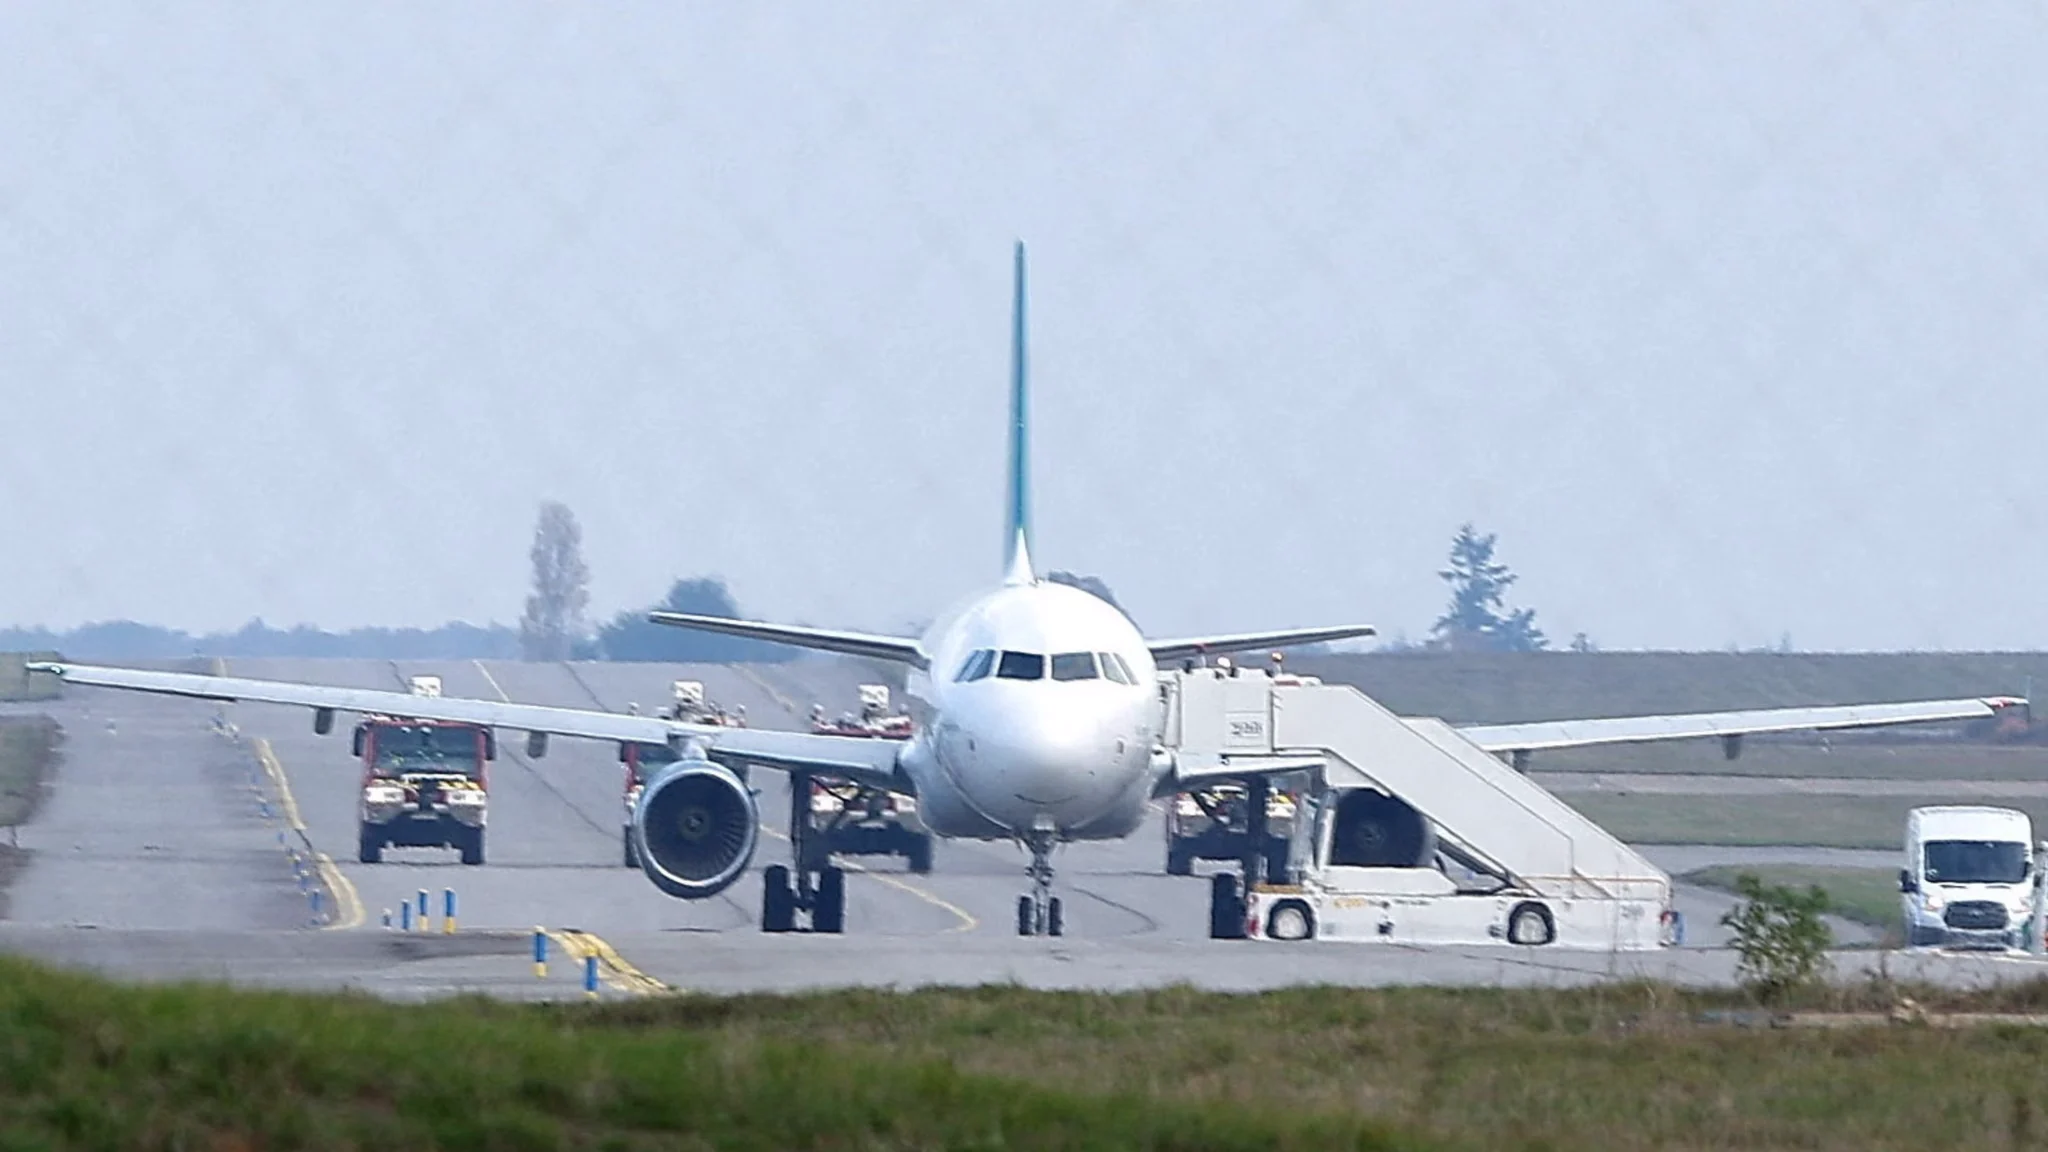
El vuelo EI402 de Aer Lingus, operado con un Airbus A320 entre Dublín y Roma, atravesaba el espacio aéreo francés cuando las autoridades italianas comunicaron la amenaza. Francia movilizó un Rafale desde la base aérea 113 de Saint-Dizier y un Mirage 2000-5 desde Évreux. Los cazas acompañaron el avión comercial hasta la base aérea 105 de Évreux-Fauville, en Normandía, donde aterrizó con 151 pasajeros y seis tripulantes. La intervención trasladó el procedimiento desde el control ordinario del tráfico aéreo hacia una operación de seguridad militar, con un aterrizaje en instalaciones de las Fuerzas Armadas francesas. Los equipos de desactivación de explosivos inspeccionaron posteriormente la aeronave sin encontrar ningún artefacto.
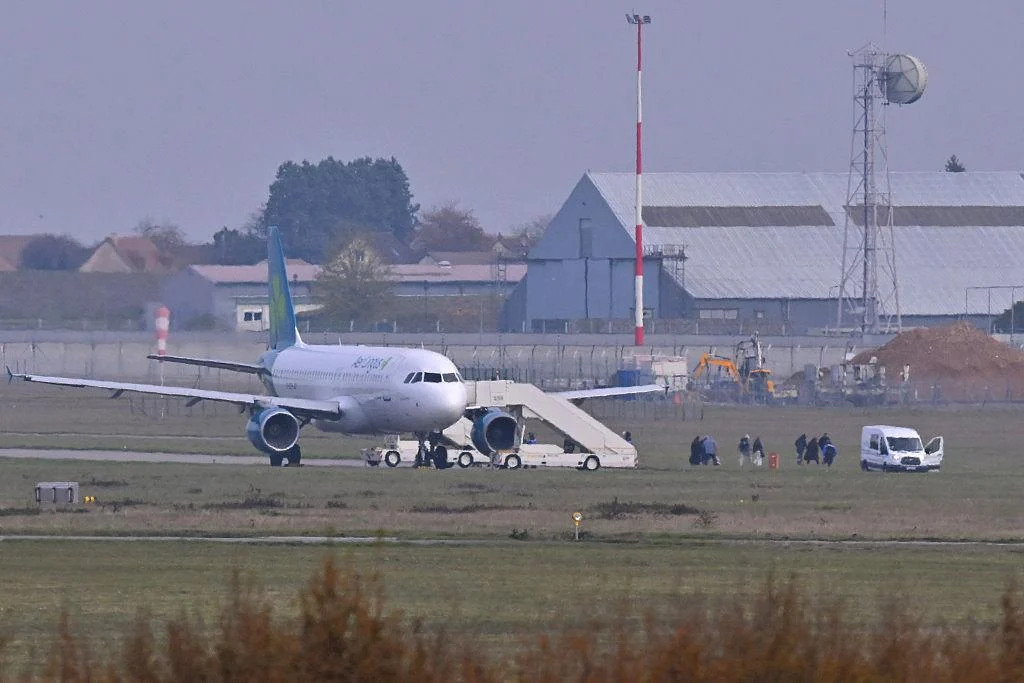
El incidente de Évreux fue uno de los acontecimientos que precedieron a la apertura de una investigación por la Fiscalía de París el 7 de noviembre. El procedimiento se dirige contra los autores de los correos que anunciaron falsamente la destrucción de aeronaves y comprende una posible relación con potencias extranjeras. La investigación francesa responde a una sucesión de alertas que afectó a compañías y países distintos mediante comunicaciones anónimas. La cuestión principal ya no se limita a determinar si había explosivos, descartados en las inspecciones realizadas, sino a establecer quién emitió los avisos y si estos formaban parte de una actuación organizada desde el exterior.
Los correos obligaron a intervenir a las fuerzas aéreas de varios países
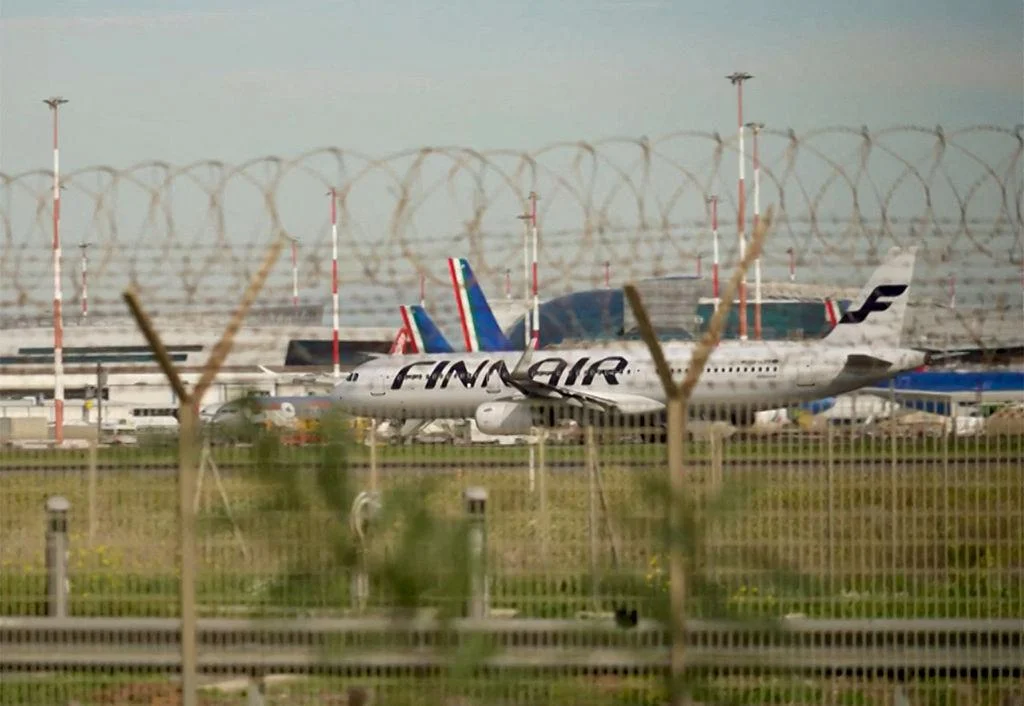
El otro avión identificado en el mensaje dirigido a Roma era el vuelo AY1761 de Finnair, que había despegado de Helsinki. La Fuerza Aérea italiana movilizó cazas para acompañarlo hasta el aeropuerto de Fiumicino, donde aterrizó conforme a su programación, alrededor de las 9:27 de la mañana. Los servicios de seguridad inspeccionaron el aparato después del desembarque de los pasajeros y tampoco encontraron materiales sospechosos. Finnair recibió además una amenaza contra el vuelo AY1471, que cubría la ruta Helsinki-Viena mediante un avión operado por Jettime. La coincidencia de dos vuelos hacia Roma en un mismo aviso resulta relevante para examinar cómo se seleccionaron los objetivos.
La intervención sobre el vuelo de Aer Lingus presentó además una dificultad relacionada con el cumplimiento de las instrucciones militares. El fiscal de Évreux, Rémi Coutin, abrió una investigación separada después de que las autoridades francesas afirmaran que el comandante había rechazado inicialmente aterrizar en la base aérea, porque prefería un aeropuerto civil. Aer Lingus sostuvo que sus pilotos habían cooperado con las autoridades francesas. Ambos fueron interrogados y posteriormente autorizados a abandonar Francia. Este episodio mostró una dificultad específica del desvío: la autoridad militar francesa había seleccionado una instalación para recibir el avión, mientras que la tripulación debía ejecutar el aterrizaje manteniendo sus responsabilidades sobre la seguridad de la aeronave.
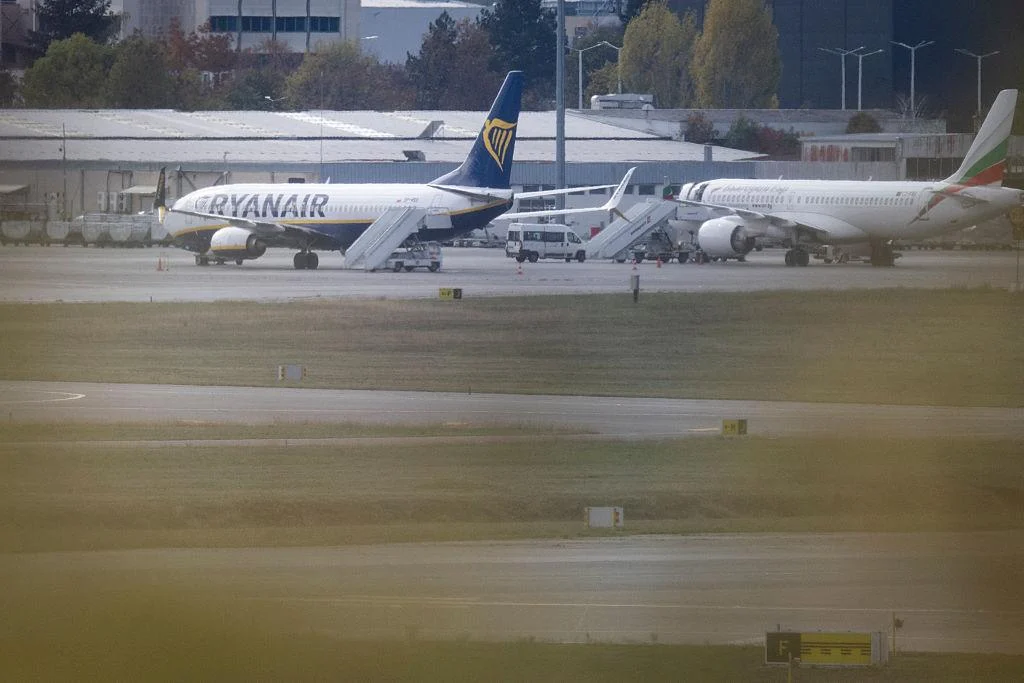
Las mismas amenazas obligaron a intervenir a otras fuerzas aéreas. Bulgaria movilizó cazas MiG-29 para acompañar tres vuelos de Ryanair procedentes de Madrid, Copenhague y Londres-Stansted. Los dos primeros aterrizaron en Sofía, mientras que el tercero fue desviado a Plovdiv. Las inspecciones terminaron sin encontrar explosivos. Austria también utilizó cazas Eurofighter para acompañar aeronaves amenazadas dentro de su espacio aéreo. En cada caso, la alerta obligó a movilizar recursos nacionales para proteger aviones de pasajeros, aunque las comunicaciones que originaron esas intervenciones podían haberse enviado desde lugares completamente ajenos a las rutas afectadas.
La dispersión de las amenazas también afectó a vuelos que todavía estaban en tierra. En Madrid, dos aviones de Iberia procedentes de Milán y Roma recibieron avisos, mientras que Air Europa evacuó e inspeccionó una aeronave antes de su salida hacia París. En Praga, la policía checa examinó cuatro aviones después de recibir amenazas que terminaron descartadas. El 6 de noviembre, Francia registró otros cuatro avisos contra aeronaves que atravesaban su espacio aéreo: tres aterrizaron en Orly y una en Burdeos. Las inspecciones de seguridad y los desvíos alteraron operaciones concretas, aunque el conjunto del tráfico aéreo europeo continuó funcionando.
Una dirección oficial de Bogotá apareció en los mensajes contra vuelos a Roma
La firma utilizada en algunos correos introdujo una posible conexión rusa en las investigaciones. Los remitentes se presentaban como integrantes de Male State, un movimiento ultranacionalista ruso conocido por sus campañas contra las mujeres y declarado extremista en Rusia en 2021. Los mensajes contenían amenazas dirigidas contra lo que denominaban un régimen feminista. Vladislav Pozdnyakov, fundador del movimiento, negó cualquier participación. La utilización de ese nombre no identificaba necesariamente a quienes habían enviado los correos: podía corresponder a integrantes reales, a personas que utilizaron la denominación sin autorización o a remitentes interesados en atribuir las amenazas a una organización ajena.
Otra comunicación dirigida al aeropuerto de Roma-Fiumicino presentaba una dirección electrónica vinculada con la Subred Integrada de Servicios de Salud Sur Occidente, una institución pública de Bogotá. El 5 de noviembre, el alcalde Carlos Fernando Galán recibió una alerta internacional sobre la posible utilización de un correo institucional en amenazas relacionadas con vuelos europeos. La Alcaldía activó una investigación de seguridad informática y trasladó el caso a la Policía. El dato abrió una línea de trabajo diferente de la reivindicación atribuida al movimiento ruso, porque introducía una cuenta perteneciente a una entidad pública latinoamericana en las comunicaciones contra aeronaves europeas.
La presencia de esa dirección planteó dos posibilidades técnicas diferentes. Una persona ajena a la institución pudo acceder indebidamente a una cuenta y utilizarla para transmitir los mensajes. También pudo falsificar la dirección visible del remitente, sin entrar en los sistemas de la entidad. En el primer supuesto, la investigación tendría que relacionar el acceso indebido con los registros de autenticación y los envíos realizados. En el segundo, la dirección institucional serviría únicamente como identidad aparente. La Alcaldía de Bogotá inició las diligencias para determinar si existió una vulneración informática. La aparición del dominio colombiano, por tanto, no situaba necesariamente a los autores en Colombia.
El 6 de noviembre, las amenazas se extendieron a organizaciones de comunicación. La radiotelevisión pública irlandesa RTÉ, la cadena búlgara Nova TV y la británica Sky recibieron avisos de seguridad. Los mensajes dirigidos a RTÉ y Nova llevaban el título “Message to the West” y estaban firmados por una persona que utilizaba el nombre de Mikhail Andropov. El remitente afirmaba pertenecer a la dirección del grupo responsable de las amenazas contra los vuelos comerciales y anunciaba nuevas acciones contra medios de transporte europeos. También advertía que un explosivo detonaría en cuarenta y cinco minutos. La reivindicación relacionaba expresamente ambas series de amenazas, aunque la identidad utilizada era distinta de la aparecida en los correos anteriores.
RTÉ evacuó su sede de Donnybrook, en Dublín, y suspendió parte de su programación habitual mientras la policía irlandesa registraba los edificios con unidades especializadas y perros detectores de explosivos. La emisora recurrió a contenidos grabados y a una unidad móvil para mantener algunas transmisiones. Nova TV también evacuó sus instalaciones de Sofía, aunque continuó emitiendo. El primer ministro irlandés, Micheál Martin, consideró probable que las amenazas formaran parte de una campaña coordinada de perturbación. La policía irlandesa terminó la inspección de Donnybrook sin encontrar explosivos y autorizó el regreso del personal a las instalaciones.