Una organización puede instalar cortafuegos y sistemas capaces de detener intrusiones, pero todavía tiene un problema si sus aplicaciones privadas o las puertas de acceso a ellas permanecen al alcance de cualquier usuario de internet. Antes de intentar vulnerar una protección, un atacante necesita encontrar un objetivo. Reducir esa posibilidad es el principio que permite establecer una comparación entre la ciberseguridad y los aviones militares de baja observabilidad.
La preocupación adquirió una dimensión internacional el 21 de octubre de 2026, tras la divulgación de dos vulnerabilidades críticas de PHP, identificadas como CVE-2026-109618 y CVE-2026-109619. Conocidas conjuntamente como “PHP2Shell”, recibieron una puntuación de 9,2 en la escala CVSS 4.0. Su explotación podría permitir que una persona sin autenticación ejecute código malicioso a distancia en servidores afectados y llegue a controlarlos.
El alcance potencial no se limita a la alteración de páginas web. Un servidor comprometido puede convertirse en una vía de acceso a información confidencial, facilitar desplazamientos del atacante por otros sistemas de la misma infraestructura o servir para emprender nuevas operaciones. PHP sustenta millones de sitios y aplicaciones, además de plataformas de gestión de contenidos como WordPress, Drupal y Joomla.
La Agencia de Seguridad Nacional de Estados Unidos (NSA) pidió que los organismos federales aplicaran las correcciones de inmediato y advirtió del posible impacto sobre infraestructuras gubernamentales. También confirmó su colaboración con la comunidad de inteligencia y la Agencia de Ciberseguridad y Seguridad de las Infraestructuras (CISA) para localizar y abordar riesgos en sistemas gubernamentales y de seguridad nacional. Autoridades de otros países difundieron advertencias similares. Organizaciones y empresas comenzaron a actualizar sus instalaciones y algunas optaron por desconectar temporalmente sitios vulnerables. Incluso el primer ministro de Japón instó en X a actualizar los sitios que utilizan PHP.
Cuando se publicó el análisis, no existía confirmación pública de intrusiones exitosas, aunque sí se habían registrado intentos de explotación, algunos fechados el 17 de octubre, cuatro días antes de la divulgación de los fallos. Esa ausencia de confirmación no permite descartar accesos no detectados. Un intruso puede evitar llamar la atención después de entrar en un sistema y reservar sus siguientes acciones para otro momento.
Tampoco todos los incidentes descubiertos terminan en anuncios públicos inmediatos. Las obligaciones de notificación no implican necesariamente la difusión general de sus detalles. En organizaciones militares y de inteligencia, la seguridad operativa y la protección de información relacionada con la seguridad nacional también pueden determinar qué se comunica y cuándo.
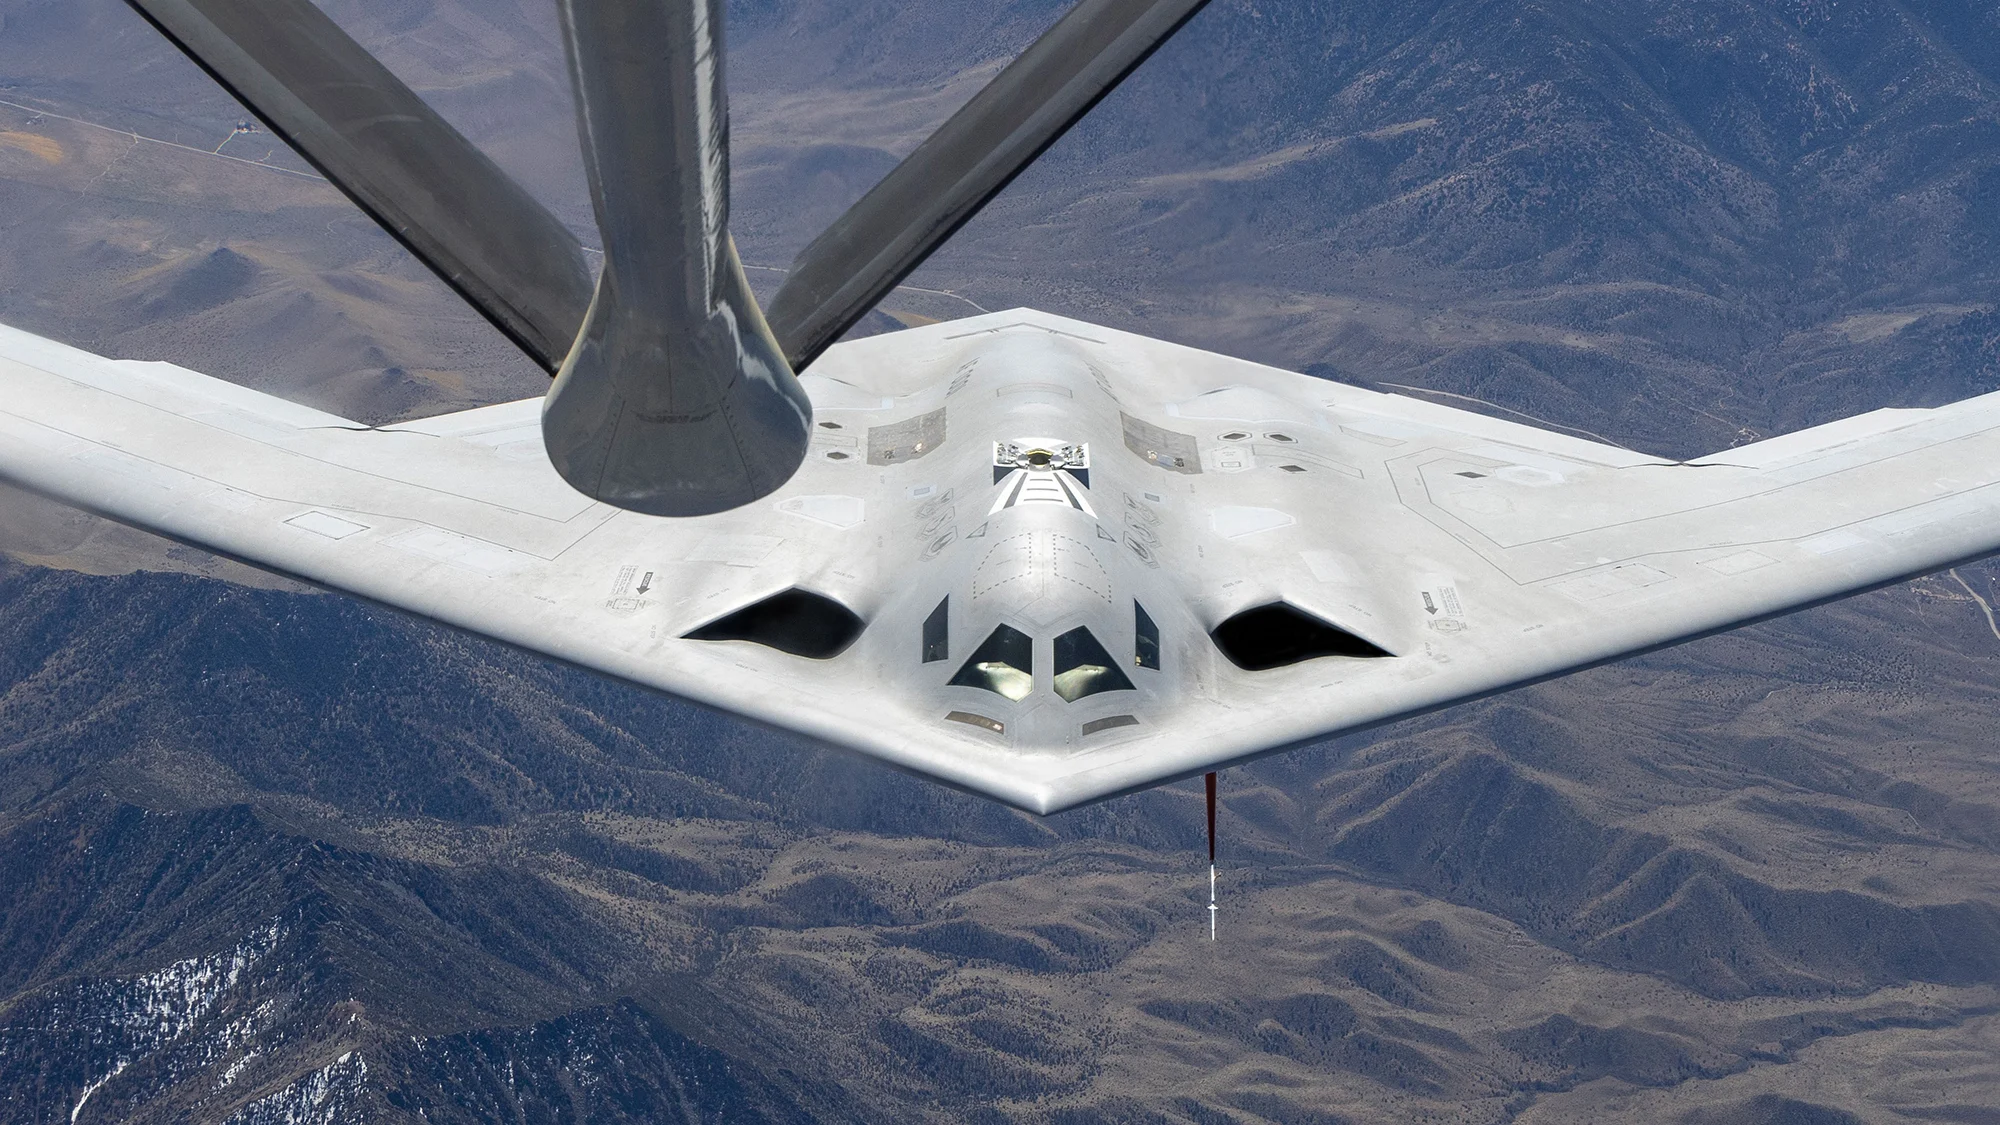
En la aviación militar, el sigilo busca dificultar que el adversario descubra, siga, identifique y ataque una aeronave. Los cazas y bombarderos de baja observabilidad incorporan características destinadas principalmente a reducir su detección por radar, aunque algunas también afectan otras regiones del espectro electromagnético. No se trata de aeronaves invisibles: todavía pueden ser detectadas, por ejemplo, mediante sensores electroópticos o infrarrojos.
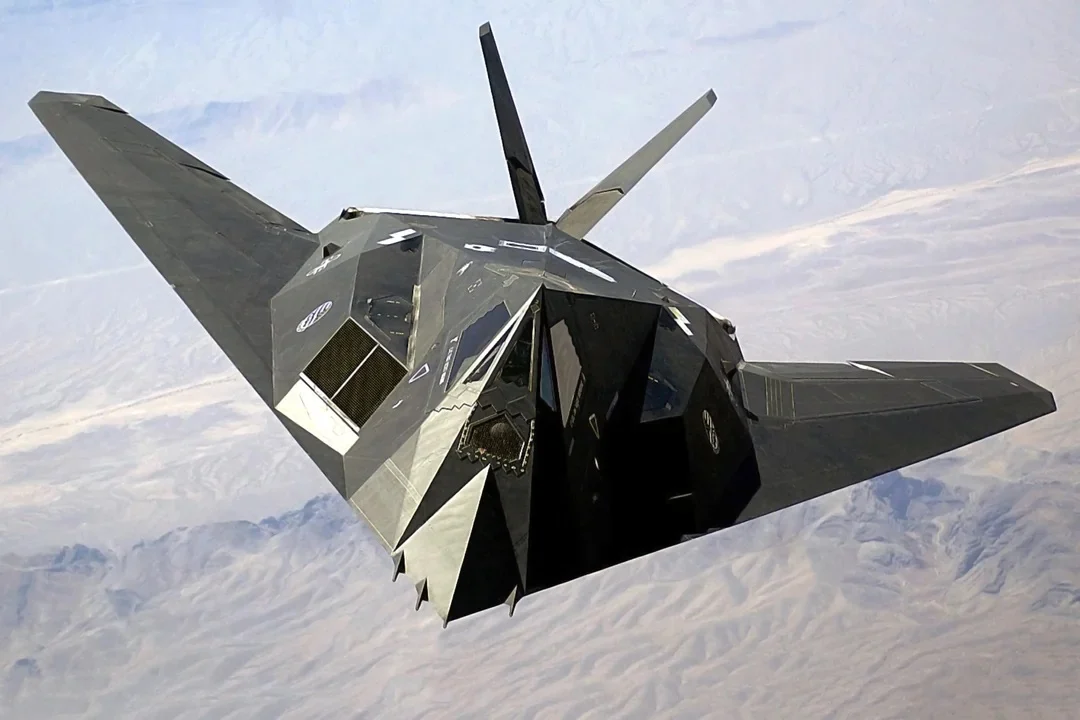
Un avión difícil de localizar obliga a las defensas enemigas a actuar con menos información. Puede disminuir el alcance efectivo de sus sistemas antiaéreos, complicar la selección de blancos y proporcionar más tiempo para ejecutar una misión. El F-117A Nighthawk, con sus superficies facetadas, rejillas sobre las entradas de aire y cola en V, ilustra una solución diseñada para reducir su firma radar. Sin embargo, la supervivencia también depende de la guerra electrónica, el conocimiento de la situación, las tácticas y las contramedidas.
En el ámbito digital, una aplicación expuesta o un concentrador de red privada virtual (VPN) puede ser identificado, examinado y sometido a pruebas por alguien que busca fallos. Los cortafuegos, los sistemas de prevención de intrusiones y los cortafuegos para aplicaciones web intentan bloquear actividades maliciosas, pero no siempre impiden que un atacante descubra la existencia del servicio. Además, una aplicación accesible puede sufrir ataques distribuidos de denegación de servicio (DDoS), destinados a saturarla con tráfico malicioso o con grandes volúmenes de solicitudes que parecen legítimas.
Los sitios destinados al público necesitan seguir accesibles. La situación es distinta para las herramientas internas que una empresa pone a disposición de sus empleados a distancia. En muchos casos se utiliza una puerta VPN expuesta a internet, aunque la aplicación protegida no deba estar disponible para el público general. Una alternativa consiste en evitar que esa infraestructura admita conexiones entrantes no solicitadas desde el exterior.
Algunas arquitecturas de confianza cero, o Zero Trust, permiten ese modelo sin que la organización tenga que administrar una puerta VPN pública. El acceso autorizado a las aplicaciones internas se establece mediante conexiones de salida iniciadas dentro del entorno protegido. Así, los usuarios autorizados pueden trabajar con esos recursos mientras disminuye la superficie que un atacante externo tiene a su alcance.
El paralelismo con la aviación tiene un límite claro. Reducir la visibilidad de una aeronave no garantiza su supervivencia y retirar de la exposición pública los servicios internos tampoco vuelve invulnerable una red. Las aplicaciones públicas requieren defensas apropiadas, las vulnerabilidades deben corregirse y permanecen otras vías de ataque. La protección eficaz exige varias capas de seguridad. Tanto en el aire como en internet, parte de esa protección consiste en limitar las oportunidades del adversario para iniciar el ataque.