El servidor de un alto cargo vinculado al sector de la seguridad en Israel y la nube del Gobierno regional del Kurdistán iraquí fueron dos de los blancos de DarkBlinders. Dream Research Labs atribuye al grupo, que opera con el respaldo del régimen de Teherán, varias intrusiones encubiertas en Israel. En el Kurdistán iraquí, los atacantes extrajeron al menos un gigabyte de documentos e información clasificada.
Los investigadores vinculan a DarkBlinders con APT34, una de las principales redes de la inteligencia iraní para este tipo de ataques. Desde hace años, APT34 recopila información sobre gobiernos y organizaciones de los sectores de la aviación y las comunicaciones en Oriente Medio, entre ellos los de Emiratos Árabes Unidos.
Uno de los señuelos que utilizó DarkBlinders fue StarkMeet, un programa ficticio de videollamadas. El grupo creó sitios que aparentaban ser los de la marca y ofrecían la descarga. Al instalar el programa, la víctima introducía en su dispositivo código malicioso que activaba una puerta trasera llamada ShelbyLoader. Para darle órdenes, los atacantes usaban GitHub, una plataforma de desarrollo de software. Así, las comunicaciones de ShelbyLoader parecían tráfico habitual de la red de la organización, lo que dificultaba su detección y bloqueo.
Otros sitios del grupo imitaban las páginas de acceso a servicios de correo web y a servidores gubernamentales en la nube. En esos casos, el objetivo era capturar los nombres de usuario y las contraseñas que las víctimas introducían. Palo Alto identificó otra campaña simultánea de DarkBlinders dirigida a ingenieros. Los atacantes se hicieron pasar por el equipo de contratación del aeropuerto de Dubái y enviaron a los candidatos ejercicios de programación con código malicioso.
Por separado, la empresa israelí de ciberseguridad Semperis detectó recientemente que otro grupo iraní de espionaje operaba servidores de mando y control desde territorio estadounidense en plena tensión en materia de seguridad.
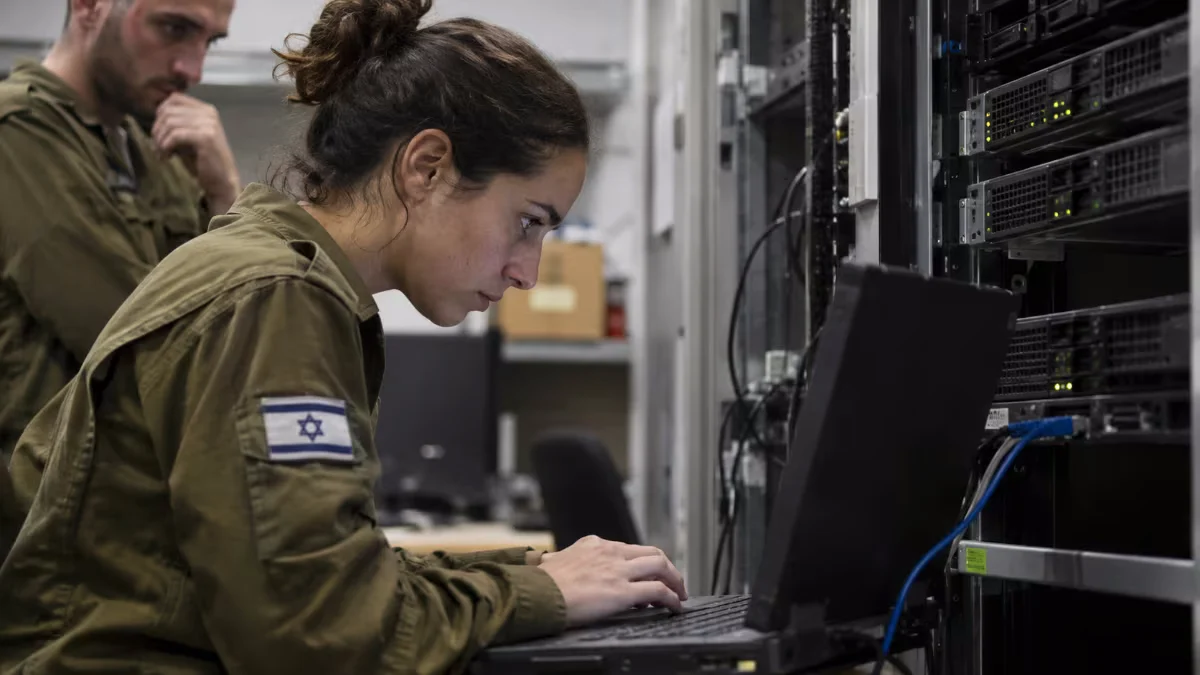
Para quienes trabajan en defensa y tecnología en Israel, el ataque al servidor israelí ilustra la precisión con la que las unidades cibernéticas de la Guardia Revolucionaria eligen sus blancos. Los especialistas en seguridad recomiendan extremar la cautela ante mensajes de desconocidos, evitar las descargas de programas de videollamadas desde sitios desconocidos y usar autenticación multifactor con dispositivos físicos tanto en los sistemas de trabajo como en los personales.